Key Takeaways
- O Shadow AI representa um novo desafio de segurança: o uso de inteligência artificial sem visibilidade, controle ou acompanhamento da organização.
- 66% dos executivos acreditam que colaboradores podem utilizar ferramentas públicas de IA generativa para fins profissionais sem autorização da empresa.
- Políticas internas são importantes, mas precisam estar conectadas a monitoramento, capacitação e caminhos seguros de adoção.
- A governança de IA precisa equilibrar velocidade de inovação, proteção de dados e controle de riscos operacionais.
Resumo inicial
A adoção acelerada da Inteligência Artificial Generativa trouxe uma nova camada de complexidade para a segurança corporativa. Enquanto empresas avançam na criação de casos de uso, um movimento paralelo acontece dentro das organizações: colaboradores utilizando ferramentas de IA sem aprovação ou acompanhamento formal. Esse cenário, conhecido como Shadow AI, amplia riscos relacionados a dados, compliance, propriedade intelectual e tomada de decisão, exigindo uma abordagem de governança que conecte segurança, negócio e inovação.
Shadow AI expõe uma nova fronteira para a segurança corporativa
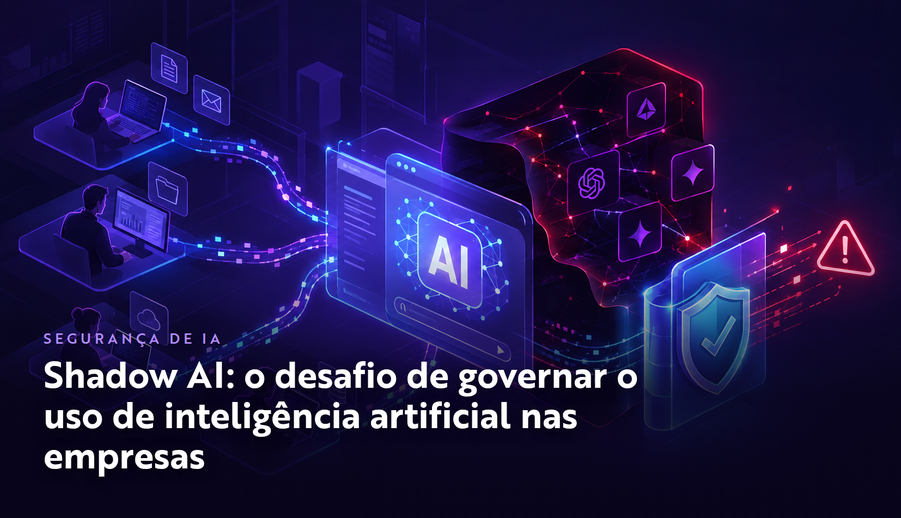
Shadow AI é o uso de ferramentas de inteligência artificial por colaboradores sem autorização, acompanhamento ou integração aos controles oficiais da empresa. Na prática, isso acontece quando um profissional utiliza uma ferramenta pública de IA generativa para resumir documentos internos, analisar informações estratégicas, criar códigos ou apoiar atividades operacionais sem que a organização tenha visibilidade sobre esse uso.
O fenômeno ganhou relevância conforme a IA generativa passou a fazer parte da rotina de diferentes áreas. O acesso simples às ferramentas acelerou ganhos de produtividade, mas também criou novos pontos de exposição para as empresas.
Segundo o estudo produzido pelo TEC.Institute em parceria com a Peers Consulting + Technology, e publicado pela MIT Technology Review Brasil, 66% dos executivos avaliam que pode existir uso não autorizado de ferramentas públicas de IA generativa por colaboradores.
Para organizações que lidam com informações sensíveis, o desafio envolve entender onde os dados estão sendo processados, quais modelos estão sendo utilizados e quais informações podem estar deixando o ambiente corporativo.
A governança de IA precisa acompanhar a velocidade do uso
Um dos principais aprendizados sobre Shadow AI é que criar regras isoladas não resolve toda a complexidade do cenário. A governança precisa considerar o comportamento real das equipes, os objetivos de negócio e a necessidade de produtividade.
O estudo mostra que mesmo empresas com políticas mais estruturadas continuam percebendo esse risco. Entre organizações sem regras claras, 75% dos executivos identificam possível uso não autorizado. Esse índice chega a 64% entre empresas com políticas rígidas, treinamento obrigatório e ferramentas homologadas.
Segundo Bruno Horta, diretor executivo da Peers Consulting + Technology, o cenário mostra que a governança precisa acompanhar a realidade do uso de IA dentro das organizações. “Política regula permissão, e o uso não autorizado responde à pressão por desempenho. O colaborador que abre uma conta pessoal em uma ferramenta não homologada está atendendo a uma meta, um prazo ou uma demanda de produtividade”, diz.
Na prática, empresas precisam evoluir de uma abordagem baseada apenas em restrição para um modelo com visibilidade, classificação de riscos e caminhos seguros para adoção.
Como explica Leonardo Spalenza, CISO da ACTAR Peers Group, “AI Security não é apenas bloquear o uso de inteligência artificial, mas estruturar uma jornada de segurança, governança e maturidade para que a IA seja usada com confiança no negócio”.
Segurança de dados é o principal ponto de atenção
O risco mais imediato do Shadow AI está relacionado à exposição de informações corporativas. Quando um colaborador insere dados internos em uma ferramenta sem homologação, a empresa perde parte da capacidade de controlar armazenamento, retenção, auditoria e tratamento dessas informações.
Esse cenário pode envolver dados de clientes, informações financeiras, contratos, código-fonte e documentos estratégicos. Além do risco técnico, existe uma consequência operacional: a organização deixa de ter clareza sobre quais aplicações estão sendo utilizadas e quais processos dependem delas.
Segundo a análise publicada pela Exame a partir do estudo, segurança de dados aparece como um dos principais riscos associados ao Shadow AI, enquanto compliance ganha relevância pelo impacto financeiro e regulatório que pode gerar.
Para empresas de setores regulados, a ausência de rastreabilidade sobre decisões apoiadas por IA pode comprometer auditorias e controles internos.
O caminho para uma adoção segura passa por visibilidade e maturidade
Controlar o Shadow AI começa com entender a realidade existente. Muitas organizações descobrem iniciativas de IA já em funcionamento apenas quando realizam levantamentos internos.
Um primeiro movimento é criar um inventário dos usos de IA existentes, identificando quais ferramentas são utilizadas, quais dados são envolvidos e quais objetivos de negócio estão associados.
A partir dessa visão, a empresa consegue definir níveis de risco e estabelecer controles proporcionais. Aplicações envolvendo dados públicos podem seguir um fluxo diferente de soluções que utilizam informações de clientes, propriedade intelectual ou decisões críticas.
Outro ponto essencial é oferecer alternativas corporativas competitivas. Quando o caminho oficial possui excesso de barreiras, equipes tendem a buscar soluções externas para atender demandas urgentes.
A governança de IA precisa combinar políticas, tecnologia, capacitação e monitoramento contínuo. Esse equilíbrio permite que a empresa avance com inovação mantendo controle sobre seus ativos mais importantes.
Segurança como parte da estratégia de IA
A evolução da IA generativa muda a relação entre tecnologia e negócio. A discussão deixa de estar restrita à escolha de ferramentas e passa a envolver como a organização cria valor com segurança.
O estudo produzido pelo TEC.Institute em parceria com a Peers Consulting + Technology, e publicado pela MIT Technology Review Brasil, reforça que a maturidade em IA depende de fatores como governança, estratégia e capacidade de medir resultados.
Para a área de cibersegurança, isso significa ampliar sua atuação: além de proteger ambientes existentes, é preciso participar da construção dos novos modelos operacionais baseados em inteligência artificial.
Essa análise também foi publicada na Exame, contribuindo para ampliar o debate sobre como as empresas brasileiras estão lidando com os desafios de segurança relacionados à adoção de IA generativa.
FAQ
O que é Shadow AI?
Shadow AI é o uso de ferramentas de inteligência artificial por colaboradores sem autorização ou acompanhamento formal da organização. O risco está na falta de visibilidade sobre dados, aplicações e decisões apoiadas por essas ferramentas.
Por que o Shadow AI representa um risco de segurança?
O uso de ferramentas não homologadas pode expor dados corporativos, reduzir rastreabilidade e dificultar controles de segurança, auditoria e compliance.
Políticas de uso de IA eliminam o Shadow AI?
Políticas ajudam a reduzir riscos, mas precisam estar acompanhadas de monitoramento, capacitação e ferramentas oficiais que atendam às necessidades das equipes.
Como empresas podem controlar o uso de IA generativa?
O primeiro passo é identificar quais ferramentas e casos de uso já existem. Depois, a organização pode criar regras baseadas em níveis de risco, definir ferramentas aprovadas e acompanhar a evolução da adoção.
Qual deve ser o papel da segurança na estratégia de IA?
A segurança deve participar desde a definição dos casos de uso, garantindo que inovação, proteção de dados e governança evoluam em conjunto.